▸AIガバナンスとガードレール
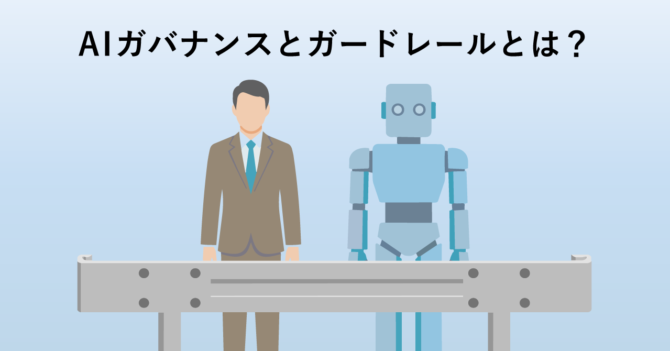
AIガバナンスは「何のためにAIを使うか、何を基準に判断するか、誰が責任を持つか、どう見直すか」を決める方針と体制。ガードレールはその方針を実際に守るための具体的な制御と手順。
▸確認の形骸化とシャドーAI
AIの精度が上がるほど、人による確認は形骸化しやすい。一方、管理を厳しくしすぎると「シャドーAI」を増やす。リスクの大きさに応じ、段階的に活用を広げる。
▸ガードレールは育てるもの
ガードレールはブレーキではなく、安心してアクセルを踏むための土台。小さく始めて、運用から学び、自社の業務に合わせて育てていくことが重要。
こんにちは、ワークスアイディの奥西です。
企業のAI活用を考えるうえで、『アクセル』と『ブレーキ』について考える機会が増えました。
AIの進化は、業務の効率化や新しい価値の創出につながります。
ただ、AIの能力が高まり、情報の処理や判断、さらには業務の実行まで広く任せるほど、間違いや意図しない動きが起きたときの影響も大きくなります。
そこで大事になるのが、
さて、本日はAIがますます賢くなる中で、『ガバナンス』と『ガードレール』をどうつくり、育てていくのか、身近な業務から一緒に考えていきましょう!
AIの進化で変わる、企業が“任せられる仕事”
3年ほど前、生成AIの主な使い道は「文章を書く」「要約する」でした。しかし、今は違います。
複数の資料を読み込んで提案の方向性を導き出す。CRMや受発注システムと連携して、データの参照から登録までこなす。
AIは単なる“質問に答える相手”から“業務に参加するメンバー”へと変わりつつあります。
- 営業提案書の作成
過去の提案、製品資料、顧客の業界動向をまとめ、たたき台を数分で作る- 顧客からの問い合わせ対応
製品仕様やFAQを参照し、回答案を作る、あるいはそのまま返信する- 受発注処理の支援
注文メールを読み取り、在庫を確認し、システムに登録する
便利な一方で、見落としやすいポイントがあります。
それは、
これからのAIの価値は、“回答がどれだけ賢いか”だけでは測れません。“業務にどこまで深く関われるか”で見る必要があります。そして、関わる範囲が広がるほど、きちんとした管理が欠かせなくなります。
まず、皆さんに一つ考えていただきたいことがあります。
AIが賢くなれば、安心して任せられるのか!?国内外の失敗事例から学ぶ
ここで大事なのは、『AIの能力が上がること』と『企業が安心して使えることは別の話だという点です。
典型的なリスクの場面を、実際に起きた事例も交えて見ていきましょう。
- 誤った情報をお客様に出してしまう
古い製品仕様や、すでに改定された取引条件をAIが参照して回答してしまうケース- 機密情報をきちんと確認せずに扱ってしまう
社員が社内のソースコードを外部の生成AIに入力していたことが報じられ、社内での利用を制限した企業があります- AIの提案を信じすぎる
AIが作った架空の判例を、弁護士がそのまま裁判所に提出してしまった事例は、業界を問わず教訓になっています
こうした間違いの責任は誰が負うのか――。
その答えを示したのが、カナダの航空会社エア・カナダのケースです。
2022年、同社の問い合わせ用チャットボットが、忌引き割引の条件を実際の規定と違う内容で案内しました。2024年、紛争解決の審判所はこれを認めず、会社に賠償を命じています。
『AIが勝手に出した答え』であっても、
さらに、AIエージェントがシステムの『操作』まで担う時代ならではのリスクもあります。
2025年には、開発プラットフォームのAIエージェントが、作業を止めるよう指示されていた期間中に本番のデータベースを削除してしまった事例が大きな話題になりました。
私たちワークスアイディの伴走支援の現場でも、近しい場面がありました。
担当者は「最初の頃は全部見ていたんですが、いつも正しかったので…」と話してくれました。お気持ちはよく分かりますし、正直なところ、私も同じようなことをしてしまうかもしれません。
しかし、ここに大きな落とし穴があります。
AIの精度が上がるほど、人による確認はむしろ形骸化しやすくなるのです。
大切なのは、“間違いが起きるかどうか”だけを見ないことです。
AIガバナンスを、現場で働くガードレールへ
このコラムでは、2つの言葉を次のように整理します。
AIガバナンス
何のためにAIを使うか、何を基準に判断するか、誰が責任を持つか、どう見直すか、を決める“方針と体制”
ガードレール
その方針を実際に守るための、具体的な“制御と手順”
道路で例えるなら、
多くの企業で『生成AI利用ガイドライン』は作られています。
でも、実際は作って社内ポータルに置いたまま、読まれていないケースをよく見かけます。
方針を絵に描いた餅にしないためには、情報の入力からAIの出力の利用、業務の実行までの流れの中に、ガードレールを組み込む必要があります。
| 制御する対象 | ガードレールの例 |
| 利用する情報 | 入力してよい情報の区分、参照先データへのアクセス制限 |
| AIの回答 | 根拠の確認、社外に出す前の人によるレビュー |
| AIが行う操作 | 実行できる権限の制限、重要な操作の承認 |
| 運用中の問題 | 操作ログの記録、異常時の停止、担当者への連絡 |
ポイントは、1つの対策に頼らないことです。
- 技術的な制御 … アクセス権限、ログ取得、自動停止
- 人による確認 … レビュー、承認フロー
- 組織としての運用 … ルールの定期見直し、教育、トラブル時の対応手順
この3つを重ねて、
自社に合うガードレールを、どう育てるか?「シャドーAI」を防ぐ4つのステップ
“ガードレールを厳しくすればするほど安全”という考え方にも落とし穴があります。
その結果、現場は「申請が面倒だから使わない」状態になり、会社が認めていない無償のAIを個人で利用するという、最も避けたい事態が起きてしまいました。
いわゆる『シャドーAI』です。
管理を厳しくしすぎると、かえって管理できない利用を増やしてしまうのです。
ただし、必要な管理の強さは、業務によって違います。
例えば、社内会議のメモの要約や企画書の下書きなら、間違っても影響は社内にとどまり、修正もすぐできます。一方、お客様への回答や受発注の実行では、間違いがそのまま信頼の低下や金銭的な損失につながります。
同じ“AI活用”でも、必要なガードレールの高さはまったく違います。だからこそ、
(1)まず現状を把握する
社内で「誰が、どのAIを、どんな情報を使って、どこまでの権限で使っているか」を洗い出します。意外と把握できていない企業が多いです。
(2)影響の大きさに応じて、人の確認や承認が必要な範囲を決める
「社外に出るもの」「お金や契約に関わるもの」「元に戻せない操作」は必ず人が承認する、というように線を引きます。
(3)役割をはっきりさせる
利用部門、情報システム部門、セキュリティ部門、法務部門など、誰が何を決め、誰が何を確認するのか責任分担を決めます。
(4)ルールと制御を定期的に見直す
AIのモデルは数か月単位で更新されます。新しいモデルや機能、利用範囲の拡大に合わせて、ガードレールも見直します。
良いガードレールを作れる組織ほど、『課題を見つける力』が高い ということです。
自社の業務とビジネス上の課題を深く理解していないと、リスクの把握もできません。
AIの使い方を学ぶことはもちろん大切です。
ですが、それと同じくらい、自社の業務の『課題』を見抜く力が、これからのAI活用を左右します。
最近では伴走支援の中で、ワークショップでAI活用を棚卸しし、グループワークで自社のAI活用を定期的に見直す機会を設けています。
失敗の報告が個人への追及につながると、問題は見えにくくなります。現場が「使いにくい」「こんな回答で迷った」と気軽に話せる文化をつくることも、大切な目的の一つです。
やはり、
まとめ
AIはこれからもどんどん賢くなり、任せられる仕事も増えていきます。だからこそ、経営者や管理職の皆さんに問いたいのは、「AIを使っているか」だけではありません。
AIに何を任せ、どんな条件で止め、誰が責任を持つのかを説明できるか
この質問に自信を持って答えられる企業は、まだ多くありません。
ガードレールはブレーキではありません。
むしろ、
最初から完璧なガードレールを作る必要はありません。
皆さんの会社のガードレールは、今、どこまで育っているでしょうか。
ぜひ、「AI活用のガバナンスとガードレール」について議論してみてください。
それでは、本日もGOOD JOB!!
▼こちらもおすすめ